Bunker mode : pourquoi un wallet qui a déjà envoyé est plus exposé
Le bunker mode de Justin Drake protège les adresses dont la clé publique est restée cachée. Vérifiez la vôtre et sachez quoi faire.
Le 7 octobre 2026, Justin Drake, chercheur à l'Ethereum Foundation, a demandé aux détenteurs de cryptos de déplacer leurs fonds, sans précipitation, vers des adresses qui n'ont jamais envoyé de transaction.
Il pense qu'une IA pourrait casser la signature qui protège les wallets Bitcoin et Ethereum avant les ordinateurs quantiques. Le responsable de la cryptographie de Coinbase y a vu « the very definition of FUD » (la définition même du FUD).
La clé privée est le secret qui signe les transactions et donne accès aux fonds ; la clé publique en est déduite, et l'adresse est le plus souvent une empreinte de cette clé publique.
Le « bunker mode » de Drake repose sur une question que chacun peut trancher lui-même : son adresse a-t-elle déjà montré sa clé publique ?
Déplacer ses fonds demande toutefois de la prudence : le jour même du post de Drake, Vitalik Buterin, cofondateur d'Ethereum, a rappelé qu'une migration précipitée est un moyen facile de perdre des fonds.
Pourquoi Drake demande le bunker mode maintenant
La cassure que craint Drake, c'est une clé privée retrouvée à partir de sa clé publique en une semaine de calcul sur un cluster de GPU, ce qui pourrait devenir possible d'ici quelques mois.
Son inquiétude vient d'une annonce d'OpenAI, la veille de son post, qui portait sur plus de 700 articles de mathématiques écrits par l'une de ses IA, dont beaucoup s'attaquent à des problèmes ouverts.
Or retrouver une clé privée à partir de sa clé publique est justement un problème mathématique ouvert, que personne n'a encore résolu ni démontré insoluble.
Pourquoi une adresse qui a déjà envoyé une transaction est plus exposée
Suivez l'attaquant, à gauche, vers la clé privée, à droite.
Sur la ligne du haut, une adresse qui n'a jamais rien envoyé lui oppose deux murs, et la ligne du bas la montre après son premier envoi :
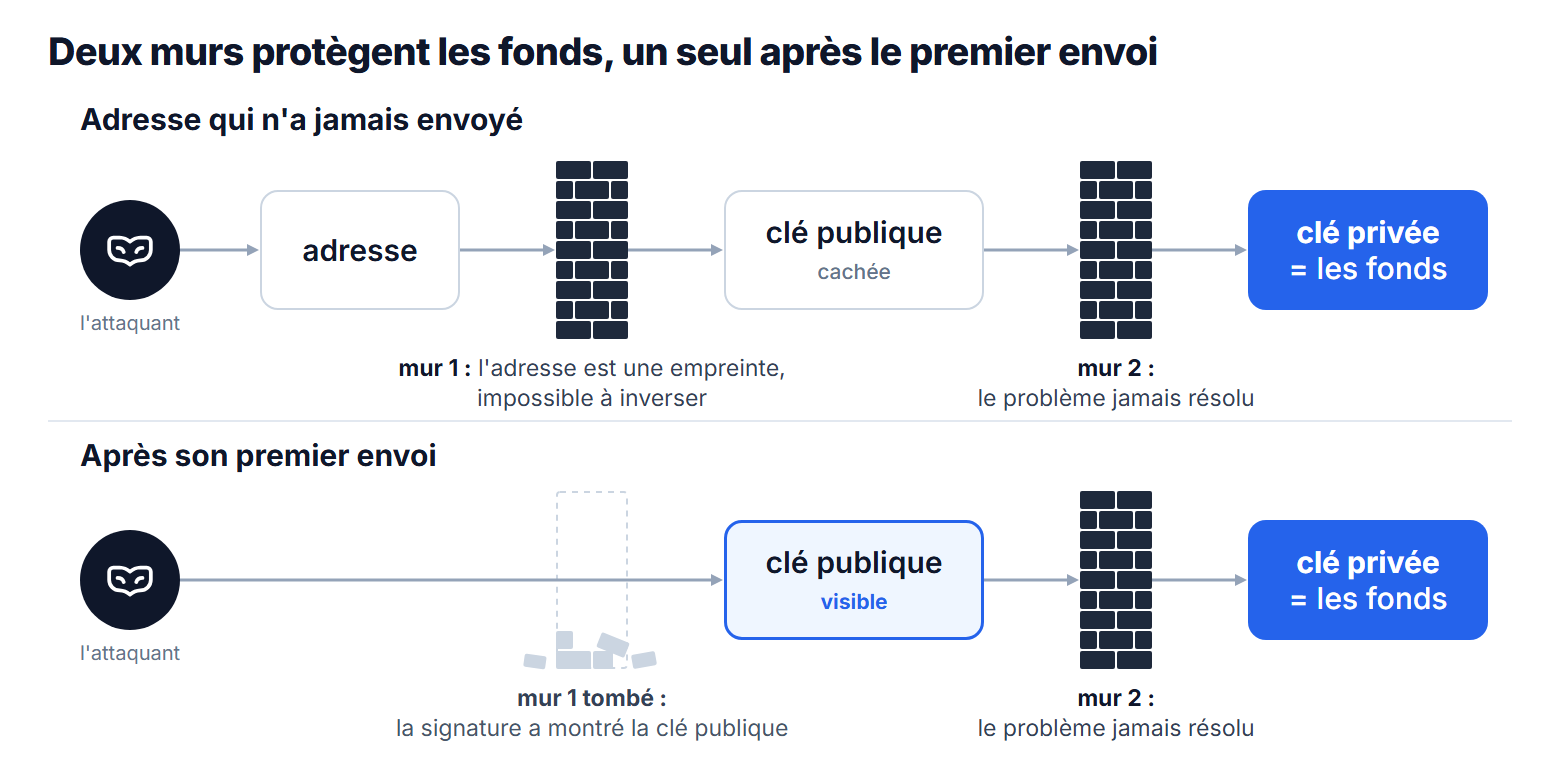
Au mur 1, l'attaquant ne voit que votre adresse, cette empreinte impossible à inverser, si bien que la clé reste cachée.
Mais envoyer des fonds oblige à signer avec sa clé privée, et cette signature révèle la clé publique à tout le monde, si bien que le mur 1 tombe dès le premier envoi (ligne du bas).
Il ne reste alors que le mur 2, dont le franchissement est le problème ouvert que craint Drake.
Comment vérifier si son adresse a déjà montré sa clé publique
La même adresse Ethereum sert sur toutes les chaînes compatibles (EVM), comme Base, BNB Chain ou Arbitrum, puisqu'elle découle de la même clé publique.
Un seul envoi depuis cette adresse, sur n'importe laquelle de ces chaînes, révèle donc sa clé publique pour toutes.
Pour savoir si elle a déjà envoyé, on lit son compteur d'envois, le nonce, qui reste à zéro sur chaque chaîne tant qu'elle n'a fait que recevoir.
Le script ci-dessous le lit sur quatre chaînes avec web3.py, une librairie Python :
from web3 import Web3

ADDRESS = "0x..."  # l'adresse à vérifier
RPCS = {
    "Ethereum": "<https://ethereum-rpc.publicnode.com>",
    "Base": "<https://base-rpc.publicnode.com>",
    "BNB Chain": "<https://bsc-rpc.publicnode.com>",
    "Arbitrum": "<https://arbitrum-one-rpc.publicnode.com>",
}

total = 0
for chain, url in RPCS.items():
    nonce = Web3(Web3.HTTPProvider(url)).eth.get_transaction_count(Web3.to_checksum_address(ADDRESS))
    print(f"{chain} : {nonce} envoi(s)")
    total += nonce
print("déjà envoyé : clé publique exposée" if total else "aucun envoi")
Si le script affiche « aucun envoi », l'adresse n'a rien envoyé sur les quatre chaînes lues.
Par ailleurs, une adresse qui a déjà signé un message, par exemple pour se connecter à un site avec MetaMask, a montré sa clé publique à ce site, et il serait prudent de la considérer comme exposée.
Sur Bitcoin, une adresse Taproot, le format qui commence par bc1p, contient la clé publique elle-même au lieu de son hachage, si bien qu'elle montre sa clé dès sa création.
Celles qui commencent par 1, 3 ou bc1q ne la montrent qu'à leur première transaction sortante, qu'un explorateur de blocs indique.
Un wallet Bitcoin change souvent d'adresse, si bien que chaque adresse qui détient des fonds se vérifie à part.
FUD ou précaution sensée : ce que répondent les experts
Le mur 2 tiendra-t-il ?
Yehuda Lindell, le responsable de la cryptographie de Coinbase qui parlait de FUD, a écrit dès le lendemain du post de Drake qu'il n'existe aucune preuve que quiconque l'ait franchi.
Une IA a pourtant déjà trouvé une faille dans un algorithme de signature, en juillet 2026, lorsque celle d'Anthropic en a découvert une dans HAWK, un nouvel algorithme candidat à la normalisation du NIST, l'organisme de normes américain, et ses auteurs l'ont retiré.
Mais cette faille ne touche que HAWK, et le bunker mode reste une précaution.
Que faire selon son adresse
Selon l'exposition de l'adresse, quatre cas se présentent :
- Jamais exposée : rien à faire, tant qu'elle ne fait que recevoir.
- Exposée, détenue sur le long terme : les fonds peuvent passer, progressivement et après un petit test, vers une adresse neuve (pas une
bc1p), sans passer par un tiers. - Exposée, utilisée souvent en DeFi : chaque transaction montre la clé, donc rien à faire pour l'instant ; la protection viendra de l'account abstraction, une évolution d'Ethereum qui permettra de changer de type de signature.
- Sur un exchange : les clés appartiennent à la plateforme, qui seule sait si elles sont exposées ; pour mettre ces fonds à l'abri, retirez-les vers une adresse à vous qui n'a jamais rien envoyé, ou demandez à son support comment elle gère ce risque.
Ces alertes attirent aussi les arnaqueurs, qui misent sur la précipitation.
Si quelqu'un vous propose de l'aide pour déplacer vos fonds sans que vous l'ayez demandé, c'est une arnaque, et votre seed (les mots de récupération du wallet) ne se donne jamais.
Ce qu'il faut retenir
Personne n'a cassé la signature des wallets, et la thèse de Drake reste une hypothèse : il n'y a pas lieu de paniquer, mais quelques vérifications s'imposent.
Le premier envoi laisse une trace publique : le script ci-dessus la lit sur quatre chaînes EVM, et un explorateur de blocs la montre aussi (Etherscan, Basescan, BscScan, Arbiscan, ou mempool.space pour Bitcoin).
Pour une adresse EVM, un envoi sur n'importe quelle chaîne l'expose sur toutes : ajoutez à la liste du script chaque chaîne qu'elle a utilisée.
Sur Solana, en revanche, l'adresse est la clé publique elle-même, et aucune adresse n'y est cachée, si bien que seule la migration de Solana vers de nouvelles chaînes protégera ces fonds.
Seuls de nouveaux algorithmes de signature, fondés sur une autre cryptographie, lèveront le risque sur le mur 2, et les grandes chaînes s'y préparent :
- Ethereum les vise pour son protocole d'ici décembre 2029 (The Block) ;
- Bitcoin discute d'un nouveau type d'adresse (BIP-360), sans date d'activation ;
- Solana a retenu l'algorithme Falcon, prêt à être activé si la menace se précise (Solana Foundation).
D'ici là, si vous avez des craintes, le bunker mode permet d'attendre sans rien précipiter.
Commentaires ()